Máy chủ FTP là gì? Cách hoạt động và hướng dẫn sử dụng
Máy chủ FTP là gì? Cách hoạt động, ứng dụng và lưu ý bảo mật
Máy chủ FTP là hệ thống cho phép người dùng tải lên, tải xuống và quản lý tệp tin qua mạng bằng giao thức FTP – File Transfer Protocol. FTP Server thường được sử dụng để chia sẻ dữ liệu, cập nhật nội dung website, phân phối phần mềm, trao đổi tệp nội bộ và truyền các tệp dung lượng lớn.
Ưu điểm của máy chủ FTP là khả năng truyền tệp tập trung, quản lý người dùng và xử lý lượng dữ liệu lớn. Tuy nhiên, FTP nguyên bản không mã hóa tên đăng nhập, mật khẩu và nội dung truyền tải. Vì vậy, doanh nghiệp hiện nay nên ưu tiên FTPS hoặc SFTP khi truyền dữ liệu qua Internet.
Máy chủ FTP là gì?
Máy chủ FTP, tiếng Anh là FTP Server, là máy chủ sử dụng giao thức FTP để tiếp nhận, lưu trữ và truyền tệp tin giữa các thiết bị thông qua mạng LAN hoặc Internet.
FTP là viết tắt của File Transfer Protocol, nghĩa là giao thức truyền tệp. Giao thức này được thiết kế chuyên biệt để người dùng có thể:
- Tải tệp từ máy cá nhân lên máy chủ;
- Tải tệp từ máy chủ về máy cá nhân;
- Tạo và quản lý thư mục;
- Đổi tên, di chuyển hoặc xóa tệp;
- Chia sẻ dữ liệu cho nhiều người dùng;
- Phân quyền truy cập theo tài khoản;
- Đồng bộ và trao đổi dữ liệu giữa các hệ thống.
FTP hoạt động theo mô hình client–server. Trong đó:
- FTP Server lưu trữ dữ liệu và xử lý yêu cầu;
- FTP Client là phần mềm hoặc thiết bị kết nối tới máy chủ để truyền tệp.
Người dùng có thể truy cập FTP Server bằng phần mềm chuyên dụng như FileZilla Client, WinSCP, Cyberduck hoặc thông qua công cụ dòng lệnh.
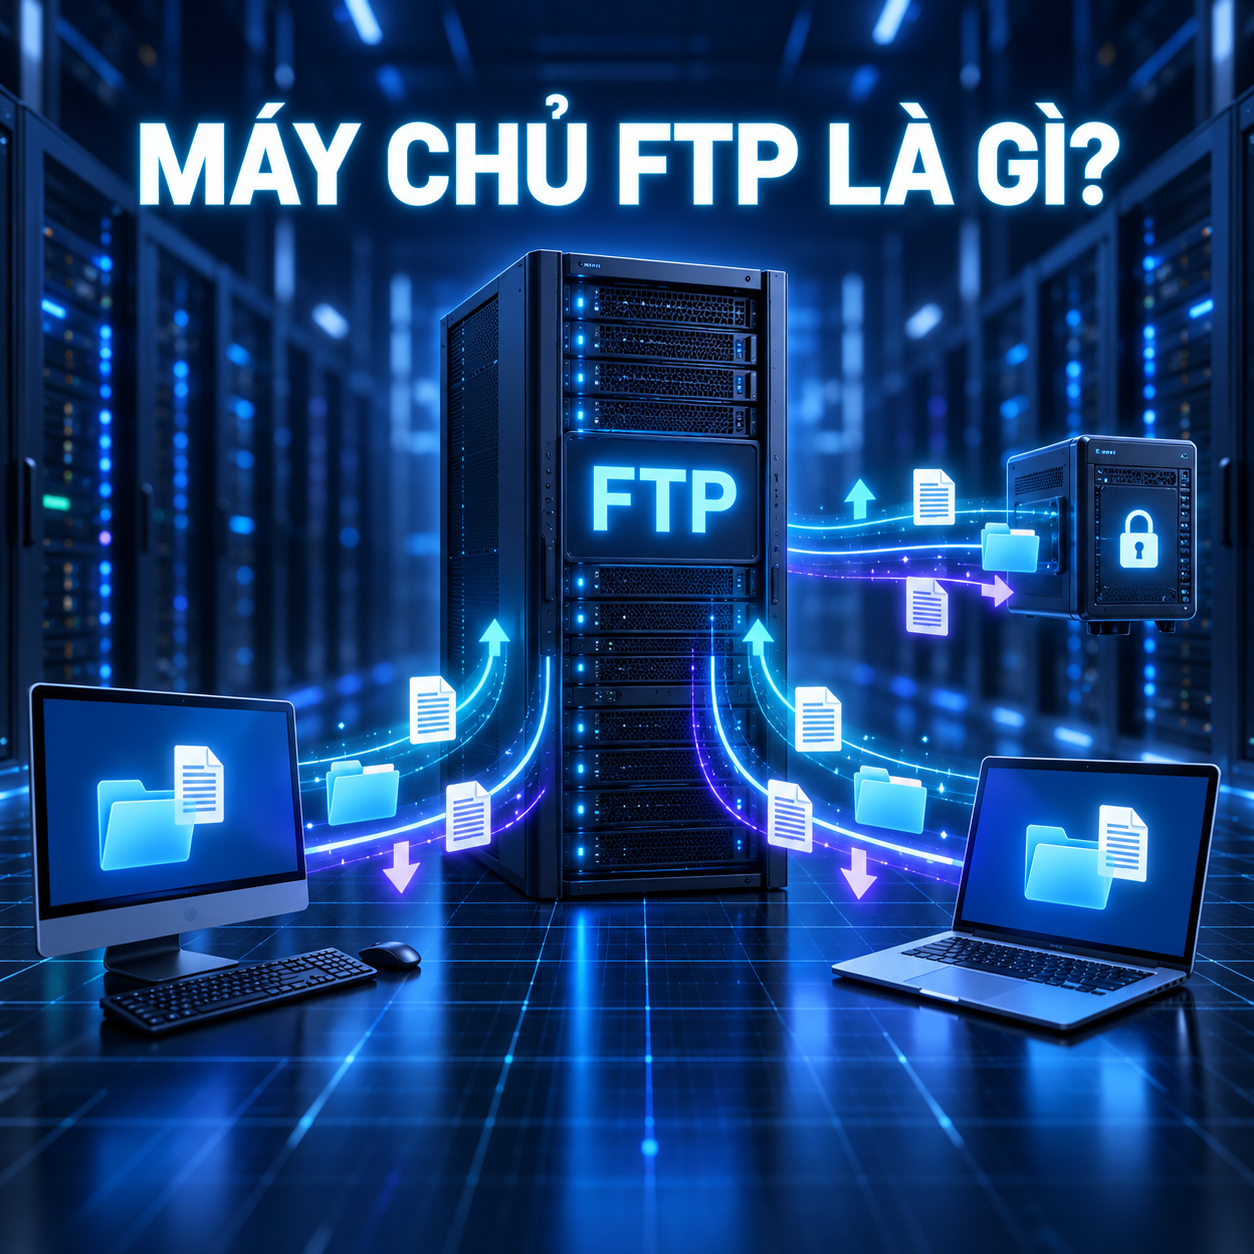
Máy chủ FTP
FTP Server hoạt động như thế nào?
Khi người dùng kết nối tới máy chủ FTP, hệ thống thường thực hiện theo quy trình sau:
- FTP Client gửi yêu cầu kết nối đến địa chỉ của máy chủ;
- Người dùng cung cấp tên đăng nhập và mật khẩu;
- FTP Server xác thực tài khoản;
- Máy chủ kiểm tra thư mục và quyền truy cập;
- Một kết nối truyền dữ liệu được thiết lập;
- Người dùng tải lên, tải xuống hoặc quản lý tệp;
- Máy chủ ghi nhật ký và kết thúc phiên khi người dùng ngắt kết nối.
Điểm đặc biệt của FTP là sử dụng hai kênh kết nối riêng biệt:
- Kênh điều khiển: dùng để đăng nhập và truyền lệnh;
- Kênh dữ liệu: dùng để truyền tệp hoặc danh sách thư mục.
Việc tách hai kênh giúp FTP xử lý các lệnh và dữ liệu độc lập, nhưng cũng khiến việc cấu hình tường lửa và NAT phức tạp hơn so với một số giao thức hiện đại.
Máy chủ FTP sử dụng cổng nào?
FTP truyền thống thường sử dụng:
- TCP port 21: kênh điều khiển;
- TCP port 20: thường được dùng làm cổng nguồn cho kết nối dữ liệu trong Active Mode;
- Dải cổng động: được máy chủ chỉ định khi sử dụng Passive Mode.
Không nên hiểu rằng mọi dữ liệu FTP luôn đi qua cổng 20. Cổng và hướng thiết lập kết nối dữ liệu phụ thuộc vào chế độ Active hoặc Passive.
Các giao thức truyền tệp bảo mật thường sử dụng:
| Giao thức | Cổng phổ biến | Đặc điểm |
|---|---|---|
| FTP | 21 | Không mã hóa mặc định |
| Explicit FTPS | 21 | Nâng cấp kết nối FTP bằng TLS |
| Implicit FTPS | 990 | Khởi tạo kết nối TLS ngay từ đầu |
| SFTP | 22 | Giao thức truyền tệp qua SSH |
Quản trị viên có thể thay đổi cổng mặc định. Tuy nhiên, thay đổi cổng chỉ giúp giảm một số hoạt động quét tự động, không thay thế cho mã hóa, xác thực mạnh và chính sách bảo mật.
FTP Active Mode và Passive Mode là gì?
FTP có hai cơ chế thiết lập kết nối dữ liệu chính: Active Mode và Passive Mode.
FTP Active Mode
Trong Active Mode:
- FTP Client kết nối đến cổng điều khiển 21 của máy chủ;
- Client thông báo cổng mà mình đang chờ kết nối;
- FTP Server chủ động mở kết nối dữ liệu ngược trở lại client.
Cơ chế này có thể gặp khó khăn khi client nằm sau router NAT hoặc tường lửa, vì thiết bị bảo mật thường chặn kết nối từ bên ngoài đi vào.
FTP Passive Mode
Trong Passive Mode:
- FTP Client kết nối đến cổng 21;
- Máy chủ chỉ định một cổng dữ liệu trong dải đã cấu hình;
- Client chủ động kết nối đến cổng đó;
- Việc truyền tệp được thực hiện trên kết nối dữ liệu mới.
Passive Mode thường phù hợp hơn với hạ tầng Internet hiện đại vì các kết nối đều được khởi tạo từ phía client.
Khi triển khai FTP Server ở Data Center hoặc Cloud, quản trị viên cần cấu hình chính xác dải cổng Passive trên:
- FTP Server;
- Firewall của hệ điều hành;
- Firewall biên;
- NAT hoặc port forwarding;
- Security Group trên Cloud;
- Load Balancer, nếu có.
Nếu chỉ mở cổng 21 mà không mở dải cổng Passive, người dùng có thể đăng nhập được nhưng không xem được danh sách thư mục hoặc không truyền được tệp.
Các thành phần của hệ thống FTP Server
Một hệ thống máy chủ FTP hoàn chỉnh thường bao gồm các thành phần sau:
Máy chủ vật lý hoặc máy chủ ảo
FTP Server có thể được triển khai trên:
- Máy chủ vật lý;
- Máy chủ ảo VPS;
- Cloud Server;
- Máy chủ riêng Dedicated Server;
- NAS;
- Hệ thống lưu trữ doanh nghiệp;
- Container hoặc máy ảo nội bộ.
Nền tảng cần được lựa chọn dựa trên dung lượng dữ liệu, số lượng người dùng, băng thông và yêu cầu sẵn sàng.
Phần mềm FTP Server
Đây là phần mềm tiếp nhận kết nối, xác thực tài khoản và điều phối quá trình truyền tệp.
Một số phần mềm phổ biến gồm:
- FileZilla Server;
- Microsoft IIS FTP Server;
- ProFTPD;
- vsftpd;
- Pure-FTPd;
- Cerberus FTP Server;
- OpenSSH cho dịch vụ SFTP.
Hệ thống lưu trữ
Dữ liệu có thể được lưu trên:
- HDD;
- SSD;
- RAID;
- SAN;
- NAS;
- Object Storage thông qua cổng kết nối phù hợp;
- Hệ thống lưu trữ phân tán.
Doanh nghiệp nên tính toán dung lượng sử dụng, tốc độ tăng trưởng dữ liệu, IOPS, thời gian lưu giữ và phương án sao lưu.
Tài khoản và phân quyền
FTP Server có thể quản lý nhiều người dùng với các quyền khác nhau, chẳng hạn:
- Chỉ được tải xuống;
- Được tải lên nhưng không được xóa;
- Được xem một thư mục cụ thể;
- Không được truy cập thư mục của người khác;
- Được đổi tên hoặc di chuyển tệp;
- Bị giới hạn dung lượng lưu trữ;
- Bị giới hạn tốc độ hoặc số phiên kết nối.
Hạ tầng mạng và bảo mật
Hệ thống cần có địa chỉ IP, DNS, firewall, chứng thư TLS nếu sử dụng FTPS và cơ chế giám sát truy cập.
FTP, FTPS và SFTP khác nhau như thế nào?
FTP, FTPS và SFTP đều có thể truyền tệp nhưng khác nhau về giao thức và mức độ bảo mật.
| Tiêu chí | FTP | FTPS | SFTP |
|---|---|---|---|
| Tên đầy đủ | File Transfer Protocol | FTP Secure/FTP over TLS | SSH File Transfer Protocol |
| Mã hóa | Không mặc định | TLS | SSH |
| Cổng phổ biến | 21 | 21 hoặc 990 | 22 |
| Số kết nối | Kênh điều khiển và dữ liệu riêng | Tương tự FTP | Một kết nối SSH |
| Cấu hình firewall | Phức tạp hơn | Phức tạp hơn | Đơn giản hơn |
| Chứng thư số | Không | Có thể sử dụng | Không dùng chứng thư TLS |
| Khóa SSH | Không | Không | Có |
| Phù hợp truyền qua Internet | Không khuyến nghị | Có | Có |
FTP
FTP truyền thống không mã hóa dữ liệu. Tên đăng nhập, mật khẩu, lệnh điều khiển và nội dung tệp có nguy cơ bị đọc nếu lưu lượng bị chặn bắt.
FTP chỉ nên được sử dụng trong mạng cô lập, môi trường thử nghiệm hoặc trường hợp có lớp bảo vệ bổ sung như VPN.
FTPS
FTPS mở rộng FTP bằng TLS, giúp mã hóa thông tin xác thực và dữ liệu truyền tải.
Có hai hình thức:
- Explicit FTPS: client kết nối tới cổng 21 rồi yêu cầu nâng cấp lên TLS;
- Implicit FTPS: kết nối TLS được thiết lập ngay từ đầu, thường qua cổng 990.
Explicit FTPS được sử dụng phổ biến hơn trong các triển khai hiện đại.
SFTP
SFTP là giao thức truyền tệp hoạt động trên SSH. Mặc dù có chữ “FTP” trong tên, SFTP không phải FTP được bổ sung SSH mà là một giao thức riêng.
SFTP thường sử dụng một kết nối qua cổng 22, hỗ trợ:
- Mã hóa dữ liệu;
- Xác thực bằng mật khẩu;
- Xác thực bằng SSH key;
- Quản lý tệp từ xa;
- Truyền tệp an toàn qua Internet;
- Cấu hình firewall đơn giản hơn FTP/FTPS.
Trong nhiều hệ thống doanh nghiệp, SFTP là lựa chọn phù hợp hơn FTP truyền thống.
FTP Server được sử dụng để làm gì?
Truyền tệp dung lượng lớn
Email thường giới hạn kích thước tệp đính kèm. FTP Server cho phép truyền tệp dung lượng lớn mà không phụ thuộc vào giới hạn của hệ thống email.
Chia sẻ dữ liệu trong doanh nghiệp
Doanh nghiệp có thể tạo kho dữ liệu tập trung để phòng ban, chi nhánh, đối tác hoặc khách hàng tải lên và tải xuống tài liệu.
Cập nhật nội dung website
FTP từng được sử dụng phổ biến để tải mã nguồn, hình ảnh và nội dung lên Hosting. Hiện nay, SFTP hoặc các quy trình triển khai tự động an toàn hơn thường được ưu tiên.
Trao đổi dữ liệu giữa các hệ thống
FTP/SFTP Server có thể nhận và gửi dữ liệu định kỳ giữa:
- ERP và phần mềm kế toán;
- Hệ thống bán hàng và kho;
- Ngân hàng và doanh nghiệp;
- Nhà cung cấp và đối tác;
- Phần mềm nội bộ và hệ thống phân tích;
- Thiết bị sản xuất và trung tâm dữ liệu.
Phân phối phần mềm và nội dung số
Nhà phát triển có thể sử dụng máy chủ truyền tệp để phân phối bộ cài, bản cập nhật, driver, firmware hoặc tài liệu kỹ thuật.
Tiếp nhận dữ liệu camera và thiết bị
Một số camera, máy quét, thiết bị IoT và hệ thống giám sát có thể tự động tải hình ảnh hoặc nhật ký lên FTP Server.
Nếu thiết bị chỉ hỗ trợ FTP không mã hóa, doanh nghiệp nên đặt thiết bị và máy chủ trong mạng riêng, VLAN hoặc VPN.
Sao lưu dữ liệu
FTP/SFTP có thể được sử dụng làm kênh chuyển bản sao lưu sang máy chủ khác. Tuy nhiên, FTP Server không tự động trở thành giải pháp backup hoàn chỉnh.
Một hệ thống sao lưu chuyên nghiệp còn cần:
- Phiên bản dữ liệu;
- Chính sách lưu giữ;
- Mã hóa;
- Kiểm tra tính toàn vẹn;
- Bản sao ngoại vi;
- Khả năng khôi phục;
- Bảo vệ chống ransomware.
Ưu điểm của máy chủ FTP
Máy chủ FTP mang lại một số lợi ích:
- Truyền được tệp dung lượng lớn;
- Quản lý dữ liệu tập trung;
- Hỗ trợ nhiều tài khoản;
- Phân quyền theo thư mục;
- Cho phép tải lên và tải xuống từ xa;
- Có thể tự động hóa bằng script;
- Hỗ trợ tiếp tục truyền tệp bị gián đoạn;
- Dễ tích hợp với nhiều hệ thống cũ;
- Kiểm soát dữ liệu tốt hơn dịch vụ chia sẻ tệp công cộng;
- Có thể triển khai trên máy chủ vật lý, VPS hoặc Cloud.
Nhược điểm và rủi ro của FTP Server
FTP truyền thống không mã hóa
Đây là rủi ro lớn nhất. Thông tin đăng nhập và dữ liệu có thể bị nghe lén trên đường truyền.
Cấu hình firewall phức tạp
FTP sử dụng kết nối điều khiển và dữ liệu riêng. Passive Mode còn yêu cầu mở thêm một dải cổng, làm tăng độ phức tạp khi cấu hình NAT và firewall.
Có thể trở thành mục tiêu tấn công
FTP Server công khai trên Internet có thể bị:
- Brute-force mật khẩu;
- Dò quét tài khoản;
- Khai thác phần mềm lỗi thời;
- Tải lên mã độc;
- Lợi dụng tài khoản bị rò rỉ;
- Tấn công từ chối dịch vụ;
- Truy cập trái phép vào thư mục.
Quản lý quyền sai có thể làm lộ dữ liệu
Nếu cấu hình sai thư mục gốc, anonymous access hoặc quyền đọc/ghi, người dùng có thể truy cập dữ liệu không thuộc phạm vi được phép.
Không thay thế hệ thống cộng tác hiện đại
FTP phù hợp cho truyền tệp nhưng thiếu nhiều tính năng như đồng biên tập, quản lý phiên bản trực quan, phê duyệt tài liệu và chia sẻ liên kết có thời hạn.
Cách bảo mật máy chủ FTP
Doanh nghiệp nên áp dụng các biện pháp sau:
Ưu tiên SFTP hoặc FTPS
Không nên mở FTP không mã hóa trực tiếp ra Internet. SFTP thường đơn giản hơn trong triển khai firewall, còn FTPS phù hợp khi cần duy trì khả năng tương thích với hệ thống FTP hiện có.
Tắt Anonymous FTP nếu không cần thiết
Anonymous FTP cho phép người dùng truy cập mà không cần tài khoản riêng. Nếu cấu hình không đúng, dữ liệu có thể bị tải xuống hoặc tải lên trái phép.
Sử dụng mật khẩu mạnh hoặc SSH key
Tài khoản cần có mật khẩu đủ dài, không dùng chung và được thay đổi khi có dấu hiệu rò rỉ. Với SFTP, nên ưu tiên SSH key và bảo vệ private key bằng passphrase.
Giới hạn người dùng trong thư mục riêng
Sử dụng chroot hoặc cơ chế tương đương để ngăn tài khoản duyệt ra ngoài thư mục được cấp phép.
Áp dụng nguyên tắc phân quyền tối thiểu
Người dùng chỉ nên có những quyền cần thiết. Tài khoản chỉ nhận dữ liệu không nhất thiết phải có quyền xóa hoặc đọc toàn bộ tệp.
Giới hạn IP truy cập
Nếu có thể, chỉ cho phép kết nối từ địa chỉ IP của văn phòng, chi nhánh, đối tác hoặc qua VPN.
Bật nhật ký và cảnh báo
Cần theo dõi:
- Đăng nhập thành công và thất bại;
- IP nguồn;
- Tệp được tải lên hoặc tải xuống;
- Hoạt động xóa, đổi tên;
- Lưu lượng bất thường;
- Nhiều lần nhập sai mật khẩu;
- Truy cập ngoài khung giờ cho phép.
Cập nhật phần mềm thường xuyên
Hệ điều hành và phần mềm máy chủ cần được cập nhật bản vá. Các phiên bản hết hỗ trợ không nên tiếp tục công khai trên Internet.
Quét mã độc đối với tệp tải lên
Tệp do người dùng hoặc đối tác tải lên nên được quét trước khi chuyển vào hệ thống nội bộ.
Sao lưu và kiểm tra khả năng khôi phục
Dữ liệu trên FTP Server cần được sao lưu theo chính sách phù hợp. Không nên lưu bản sao duy nhất trên chính máy chủ FTP.
Nên triển khai FTP Server trên VPS, Cloud hay máy chủ vật lý?
| Nền tảng | Ưu điểm | Phù hợp |
|---|---|---|
| VPS | Chi phí thấp, triển khai nhanh | Cá nhân, nhóm nhỏ, lưu lượng thấp |
| Cloud Server | Linh hoạt, dễ nâng cấp | Doanh nghiệp, hệ thống cần mở rộng |
| Dedicated Server | Tài nguyên vật lý riêng | Dữ liệu lớn, tải cao |
| Máy chủ tại văn phòng | Chủ động phần cứng | Hệ thống nội bộ, không phụ thuộc Internet |
| Colocation | Sở hữu máy chủ, vận hành tại Data Center | Doanh nghiệp cần kiểm soát và ổn định |
| NAS | Quản lý tệp thuận tiện | Văn phòng và nhóm làm việc |
Việc lựa chọn cần dựa trên:
- Dung lượng lưu trữ;
- Số người truy cập đồng thời;
- Lưu lượng tải lên và tải xuống;
- Yêu cầu bảo mật;
- Tốc độ tăng trưởng dữ liệu;
- Mức độ sẵn sàng;
- Yêu cầu sao lưu;
- Chi phí đầu tư và vận hành.
Cấu hình máy chủ FTP cần những gì?
Cấu hình phụ thuộc vào workload thực tế. FTP Server phục vụ nhiều tệp lớn cần ưu tiên lưu trữ và mạng hơn CPU.
Các thành phần cần xem xét gồm:
- CPU: xử lý kết nối, mã hóa và các tác vụ hệ thống;
- RAM: hỗ trợ nhiều phiên đồng thời và bộ nhớ đệm;
- Ổ cứng: quyết định dung lượng và tốc độ đọc/ghi;
- RAID: tăng khả năng chịu lỗi ổ đĩa;
- Card mạng: đáp ứng tổng lưu lượng truyền tệp;
- Băng thông: phù hợp số lượng người dùng;
- Nguồn dự phòng: cần thiết với hệ thống quan trọng;
- Backup: bảo vệ dữ liệu khi hỏng hóc hoặc bị tấn công.
Nếu dùng FTPS hoặc SFTP với số lượng kết nối lớn, CPU cần đủ năng lực xử lý mã hóa. Nếu nhiều người tải các tệp nhỏ đồng thời, IOPS của hệ thống lưu trữ cũng trở nên quan trọng.
Cách kết nối đến máy chủ FTP
Để kết nối, người dùng thường cần:
- Địa chỉ IP hoặc tên miền;
- Loại giao thức: FTP, FTPS hoặc SFTP;
- Cổng kết nối;
- Tên đăng nhập;
- Mật khẩu hoặc SSH key;
- Thư mục được cấp quyền.
Ví dụ thông tin kết nối:
- Host:
ftp.example.com - Protocol: SFTP
- Port:
22 - Username: tài khoản được cấp
- Authentication: mật khẩu hoặc SSH key
Không nên gửi mật khẩu FTP qua email hoặc nhóm chat không được bảo vệ. Nên sử dụng trình quản lý mật khẩu hoặc kênh trao đổi an toàn.
FTP Server có còn được sử dụng không?
Có. FTP và các biến thể vẫn được sử dụng trong nhiều hệ thống doanh nghiệp, sản xuất, ngân hàng, thiết bị nhúng và quy trình trao đổi dữ liệu giữa các đối tác.
Tuy nhiên, FTP không mã hóa không còn phù hợp để truyền dữ liệu nhạy cảm qua Internet.
Trong hệ thống mới, doanh nghiệp nên cân nhắc:
- SFTP cho truyền tệp bảo mật và tự động hóa;
- FTPS khi cần tương thích với quy trình FTP;
- HTTPS/API cho tích hợp ứng dụng;
- Object Storage cho dữ liệu quy mô lớn;
- Nền tảng Managed File Transfer khi cần kiểm soát, kiểm toán và tuân thủ cao.
Tiêu chí lựa chọn dịch vụ FTP Server
Khi thuê hoặc triển khai FTP Server, doanh nghiệp cần đánh giá:
- Có hỗ trợ SFTP hoặc FTPS không?
- Dung lượng lưu trữ thực tế là bao nhiêu?
- Băng thông trong nước và quốc tế thế nào?
- Có giới hạn lưu lượng không?
- Hỗ trợ bao nhiêu tài khoản?
- Có phân quyền theo thư mục không?
- Có nhật ký truy cập và kiểm toán không?
- Có giới hạn IP hoặc tích hợp VPN không?
- Dữ liệu có được sao lưu không?
- Thời gian lưu giữ bản sao là bao lâu?
- Có hỗ trợ khôi phục dữ liệu không?
- Hạ tầng được đặt tại Data Center nào?
- SLA và thời gian hỗ trợ kỹ thuật ra sao?
- Có khả năng mở rộng dung lượng nhanh không?
- Có hỗ trợ giám sát và cảnh báo bất thường không?
Câu hỏi thường gặp về máy chủ FTP
FTP là viết tắt của từ gì?
FTP là viết tắt của File Transfer Protocol, nghĩa là giao thức truyền tệp.
FTP Server là gì?
FTP Server là máy chủ lưu trữ và truyền tệp qua mạng bằng giao thức FTP hoặc các giải pháp liên quan như FTPS.
FTP sử dụng cổng bao nhiêu?
FTP thường sử dụng cổng TCP 21 cho kết nối điều khiển. Kết nối dữ liệu sử dụng cổng khác tùy Active Mode hoặc Passive Mode.
SFTP có phải FTP bảo mật không?
Không hoàn toàn. SFTP là một giao thức truyền tệp riêng hoạt động trên SSH. FTPS mới là FTP được bảo vệ bằng TLS.
FTP có an toàn không?
FTP nguyên bản không an toàn khi truyền qua mạng không tin cậy vì dữ liệu và thông tin đăng nhập không được mã hóa. Nên sử dụng SFTP, FTPS hoặc VPN.
FTP và HTTP khác nhau thế nào?
FTP được thiết kế chuyên biệt cho truyền và quản lý tệp. HTTP chủ yếu truyền tải nội dung web và dữ liệu ứng dụng. Hiện nay, nhiều dịch vụ tải tệp sử dụng HTTPS vì dễ đi qua firewall và được trình duyệt hỗ trợ tốt.
Có thể dùng FTP để sao lưu dữ liệu không?
Có thể dùng làm kênh chuyển bản sao lưu, nhưng cần kết hợp mã hóa, quản lý phiên bản, chính sách lưu giữ và kiểm tra khôi phục.
Có thể cài FTP Server trên Windows không?
Có. Người dùng có thể triển khai bằng IIS FTP Server, FileZilla Server hoặc phần mềm tương đương.
Có thể cài FTP Server trên Linux không?
Có. Các lựa chọn phổ biến gồm vsftpd, ProFTPD và Pure-FTPd. Nếu cần SFTP, có thể sử dụng OpenSSH.
Khi nào nên thuê FTP Server?
Doanh nghiệp nên thuê khi cần truyền tệp thường xuyên nhưng không muốn tự đầu tư máy chủ, lưu trữ, băng thông, địa chỉ IP, bảo mật và nhân sự vận hành.
Kết luận
Máy chủ FTP là hệ thống chuyên dùng để lưu trữ, truyền và quản lý tệp giữa người dùng hoặc các ứng dụng qua mạng. FTP Server vẫn hữu ích trong chia sẻ dữ liệu, trao đổi tệp với đối tác, cập nhật website, tiếp nhận dữ liệu thiết bị và tự động hóa quy trình doanh nghiệp.
Tuy nhiên, FTP nguyên bản không mã hóa và không nên được sử dụng trực tiếp trên Internet để truyền thông tin quan trọng. Đối với hệ thống mới, doanh nghiệp nên ưu tiên SFTP hoặc FTPS, áp dụng phân quyền tối thiểu, giới hạn IP, giám sát nhật ký, quét mã độc và xây dựng phương án sao lưu độc lập.
Lựa chọn đúng giao thức, hạ tầng và chính sách bảo mật sẽ giúp FTP Server trở thành một nền tảng truyền dữ liệu ổn định, có kiểm soát và phù hợp với hoạt động lâu dài của doanh nghiệp.
Nguồn tham khảo: RFC 959 – File Transfer Protocol; RFC 4217 – Securing FTP with TLS; OpenSSH Manual – SFTP.
Bài viết liên quan
Kinh nghiệm mua ổ cứng và server cũ thanh lý an toàn, tiết kiệm
Thanh lý ổ cứng cũ SATA, SAS 500GB–6TB giá rẻ