Các dạng ảo hóa thường gặp: Phân loại, cách hoạt động và kinh nghiệm triển khai thực tế
Ảo hóa là gì?
Ảo hóa (Virtualization) là công nghệ tạo ra một lớp logic tách biệt tài nguyên phần cứng vật lý khỏi hệ điều hành, ứng dụng hoặc dịch vụ sử dụng tài nguyên đó. Nhờ vậy, một máy chủ vật lý có thể vận hành nhiều máy ảo độc lập, hoặc nhiều tài nguyên vật lý có thể được hợp nhất thành một tài nguyên logic để quản lý tập trung.
Trong môi trường máy chủ, thành phần quan trọng nhất thường là hypervisor. Hypervisor chịu trách nhiệm phân bổ CPU, RAM, storage, network và các tài nguyên phần cứng khác cho từng máy ảo (Virtual Machine – VM).
Ví dụ, thay vì sử dụng ba server vật lý riêng cho Web Server, Database Server và Application Server, doanh nghiệp có thể triển khai ba VM trên một hoặc một cụm máy chủ vật lý đủ mạnh.
Đây cũng là lý do ảo hóa trở thành nền tảng quan trọng của Data Center, Private Cloud, Hybrid Cloud và hạ tầng CNTT doanh nghiệp hiện đại.
Các dạng ảo hóa thường gặp hiện nay
Nếu xét theo tài nguyên được trừu tượng hóa, các dạng ảo hóa phổ biến có thể chia thành: ảo hóa máy chủ, ảo hóa desktop, ảo hóa storage, ảo hóa network, ảo hóa ứng dụng và ảo hóa cấp hệ điều hành/container.
Mỗi loại giải quyết một bài toán khác nhau. Không nên hiểu ảo hóa đơn giản chỉ là “tạo máy ảo”.
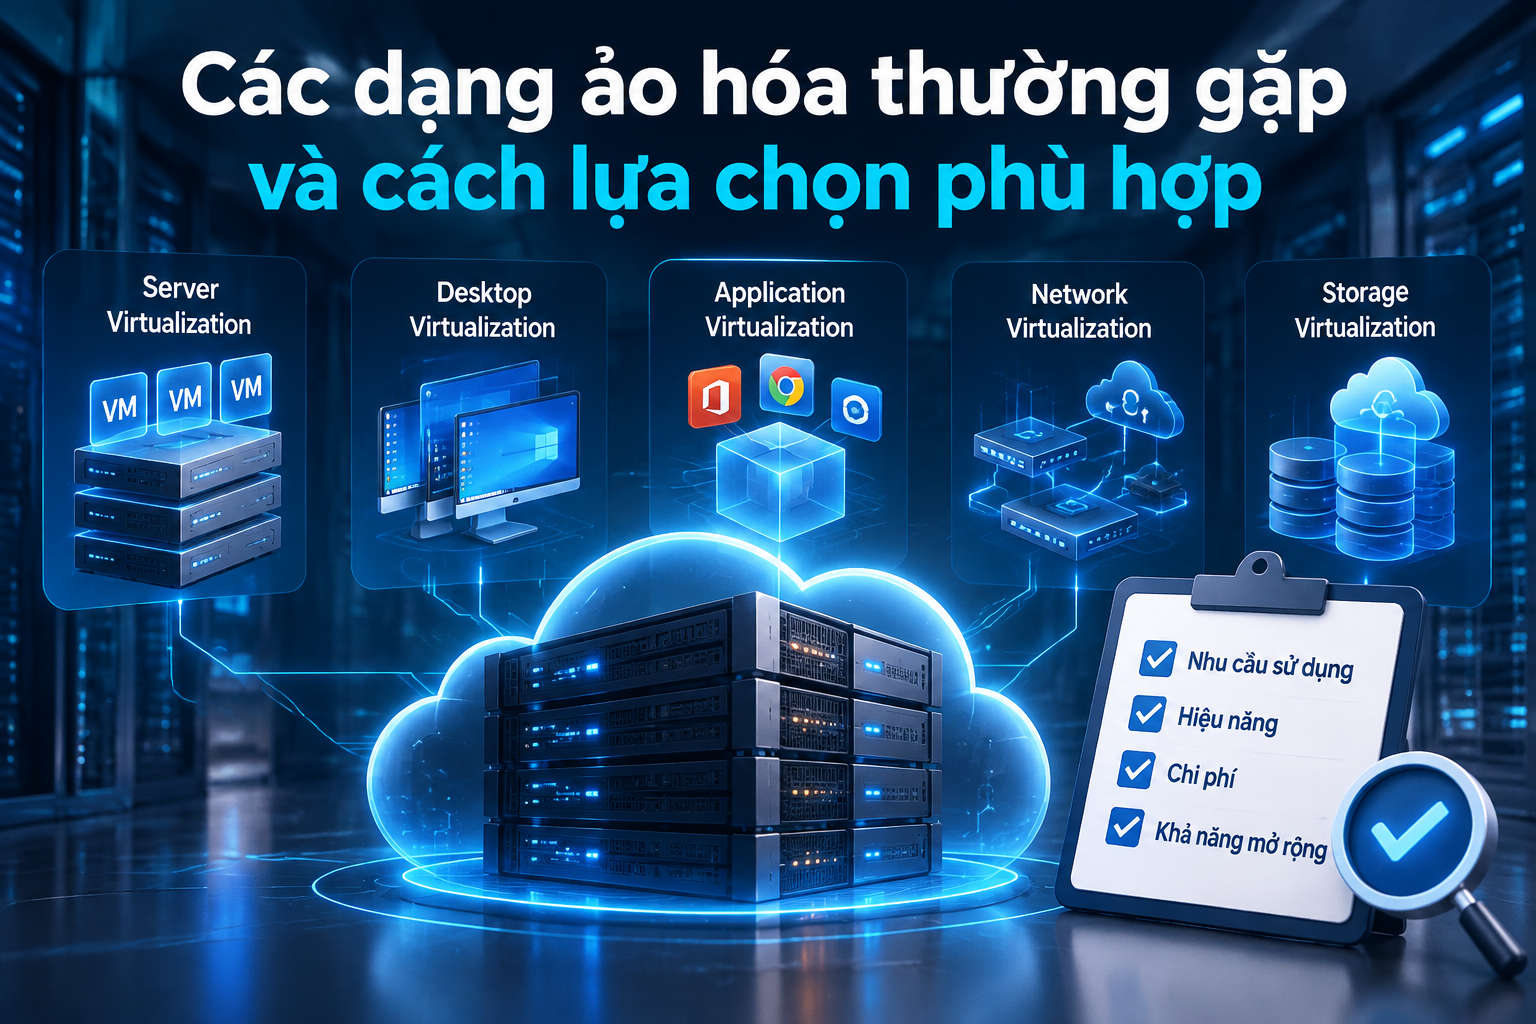
Các dạng ảo hóa thường gặp và cách lựa chọn phù hợp
1. Ảo hóa máy chủ – Server Virtualization
Server Virtualization là dạng ảo hóa phổ biến nhất trong Data Center và hệ thống CNTT doanh nghiệp.
Một máy chủ vật lý được chia thành nhiều máy ảo. Mỗi VM có thể được cấp:
- vCPU;
- RAM;
- ổ đĩa ảo;
- card mạng ảo;
- hệ điều hành riêng;
- ứng dụng và chính sách bảo mật riêng.
Ví dụ, một server vật lý có 2 CPU, 256 GB RAM và hệ thống lưu trữ SSD/NVMe có thể chạy nhiều VM Windows Server hoặc Linux tùy workload và khả năng đáp ứng thực tế của phần cứng.
Các nền tảng thường gặp gồm VMware vSphere/ESXi, Microsoft Hyper-V, KVM, Proxmox VE và các nền tảng cloud sử dụng công nghệ ảo hóa tương ứng.
Hypervisor Type 1 và Type 2 khác nhau như thế nào?
Hypervisor thường được chia thành hai nhóm.
Type 1 – Bare-metal Hypervisor
Hypervisor hoạt động trực tiếp trên phần cứng vật lý.
Mô hình:
Hardware → Hypervisor → Virtual Machines
Đây là kiến trúc thường được ưu tiên cho môi trường server và Data Center vì giảm lớp trung gian và phù hợp với yêu cầu vận hành hạ tầng tập trung.
Ví dụ điển hình gồm VMware ESXi, Microsoft Hyper-V và KVM trong các kiến trúc triển khai tương ứng.
Type 2 – Hosted Hypervisor
Hypervisor hoạt động phía trên một hệ điều hành host.
Mô hình:
Hardware → Host OS → Hypervisor → Virtual Machines
VMware Workstation và Oracle VirtualBox là những ví dụ quen thuộc.
Type 2 đặc biệt hữu ích cho phòng lab, môi trường phát triển, thử nghiệm phần mềm hoặc người dùng cần chạy nhiều hệ điều hành trên một workstation.
Kinh nghiệm khi triển khai ảo hóa server
Trong thực tế, một sai lầm tôi thường gặp khi đánh giá hệ thống ảo hóa là chỉ nhìn vào tổng số core CPU và dung lượng RAM của server.
Hai thông số này quan trọng nhưng chưa đủ.
Khi thiết kế host virtualization, tôi thường quan tâm đồng thời tới:
CPU → RAM → Storage IOPS/Latency → Network → Redundancy → Backup
Ví dụ, một server có 512 GB RAM chưa chắc chạy VM tốt hơn một hệ thống 256 GB RAM nếu storage phía dưới có độ trễ cao.
Đặc biệt với Database Server, ERP hoặc các VM có lượng I/O lớn, storage latency và IOPS có thể trở thành bottleneck trước cả CPU.
Một vấn đề khác là overcommit tài nguyên. Việc cấp tổng số vCPU lớn hơn số core vật lý có thể hợp lý đối với workload nhẹ hoặc không chạy peak đồng thời, nhưng nếu overcommit quá mức, CPU Ready/CPU Wait và độ trễ workload có thể tăng đáng kể.
Vì vậy, sizing VM nên dựa trên workload thực tế thay vì tư duy “server còn nhiều core thì cứ cấp thêm vCPU”.
2. Ảo hóa Desktop – Desktop Virtualization
Desktop Virtualization tách môi trường desktop của người dùng khỏi thiết bị đầu cuối.
Thay vì hệ điều hành và ứng dụng chạy hoàn toàn trên PC của nhân viên, desktop có thể được vận hành tập trung trong Data Center hoặc Cloud và người dùng truy cập từ xa.
Một trong những mô hình phổ biến là VDI – Virtual Desktop Infrastructure.
VDI phù hợp với các tổ chức cần:
- quản lý tập trung desktop;
- kiểm soát dữ liệu;
- chuẩn hóa môi trường làm việc;
- hỗ trợ làm việc từ xa;
- triển khai nhiều desktop đồng nhất;
- hạn chế dữ liệu lưu trực tiếp trên endpoint.
Khi nào VDI thực sự có lợi?
VDI không đồng nghĩa với việc doanh nghiệp chắc chắn tiết kiệm chi phí.
Nếu triển khai cho hàng trăm người dùng, hạ tầng phía sau phải xử lý đồng thời CPU, RAM, storage và network của rất nhiều desktop.
Một tình huống tôi đặc biệt lưu ý là boot storm hoặc login storm.
Ví dụ, hàng trăm nhân viên bắt đầu làm việc vào khoảng 8 giờ sáng và đồng thời đăng nhập. Trong khoảng thời gian ngắn, storage có thể phải xử lý lượng I/O cao hơn đáng kể so với tải trung bình trong ngày.
Do đó, sizing VDI dựa hoàn toàn vào mức sử dụng trung bình rất dễ dẫn đến hệ thống chậm đúng vào thời điểm người dùng cần nhất.
3. Ảo hóa lưu trữ – Storage Virtualization
Storage Virtualization hợp nhất hoặc trừu tượng hóa nhiều tài nguyên lưu trữ vật lý thành các tài nguyên logic để hệ thống phía trên sử dụng.
Ví dụ, nhiều ổ HDD, SSD, NVMe hoặc nhiều storage node có thể được tổ chức thành storage pool và sau đó phân bổ thành volume/datastore cho server hoặc VM.
Ảo hóa storage giúp:
- quản lý dung lượng tập trung;
- phân bổ storage linh hoạt;
- tăng khả năng mở rộng;
- hỗ trợ replication;
- snapshot;
- thin provisioning;
- migration dữ liệu;
- xây dựng storage cluster.
Các công nghệ liên quan có thể xuất hiện trong SAN, NAS, Software-Defined Storage và hệ thống lưu trữ phân tán.
Điểm cần đặc biệt chú ý với storage
Khi đánh giá storage cho môi trường ảo hóa, không nên chỉ hỏi:
“Hệ thống có bao nhiêu TB?”
Dung lượng chỉ là một phần.
Các thông số tôi thường xem kỹ hơn gồm:
- IOPS;
- latency;
- throughput;
- read/write ratio;
- block size;
- cache;
- RAID hoặc cơ chế bảo vệ dữ liệu;
- queue depth;
- khả năng chịu lỗi;
- replication;
- hiệu năng khi rebuild.
Một hệ thống có 100 TB dung lượng nhưng latency cao có thể cho trải nghiệm VM kém hơn một hệ thống nhỏ hơn nhưng được thiết kế đúng theo workload.
4. Ảo hóa mạng – Network Virtualization
Network Virtualization tạo ra các thành phần mạng logic độc lập với hạ tầng mạng vật lý.
Các thành phần có thể bao gồm:
- Virtual Switch;
- Virtual Router;
- Virtual Firewall;
- VLAN;
- overlay network;
- virtual network interface;
- software-defined networking.
Thay vì phải thay đổi hoàn toàn cấu hình vật lý mỗi khi cần một network mới, administrator có thể tạo và quản lý nhiều thành phần mạng ở lớp software.
Ảo hóa mạng đặc biệt quan trọng trong Data Center và Cloud vì VM có thể được tạo, xóa hoặc migration liên tục.
Ảo hóa mạng và micro-segmentation
Một ứng dụng đáng chú ý của network virtualization là micro-segmentation.
Thay vì chỉ bảo vệ mạng theo mô hình “bên ngoài và bên trong”, administrator có thể tạo chính sách kiểm soát lưu lượng giữa từng nhóm workload.
Ví dụ:
Web VM → Application VM → Database VM
Database VM không nhất thiết phải giao tiếp trực tiếp với toàn bộ hệ thống. Chỉ các workload được phép mới có thể truy cập các port cần thiết.
Cách tiếp cận này giúp giảm phạm vi di chuyển ngang nếu một workload bị xâm nhập.
5. Ảo hóa ứng dụng – Application Virtualization
Application Virtualization cho phép ứng dụng hoạt động trong một môi trường được tách biệt một phần khỏi hệ điều hành hoặc được cung cấp tới người dùng mà không cần cài đặt theo phương pháp truyền thống trên từng máy.
Lợi ích có thể bao gồm:
- triển khai ứng dụng tập trung;
- giảm xung đột phần mềm;
- đơn giản hóa cập nhật;
- kiểm soát phiên bản;
- hỗ trợ môi trường làm việc từ xa.
Công nghệ này đặc biệt hữu ích khi doanh nghiệp có số lượng endpoint lớn hoặc cần kiểm soát chặt môi trường ứng dụng.
6. Ảo hóa cấp hệ điều hành – Container
Container là một mô hình khác với VM truyền thống.
Với VM, mỗi máy ảo thường có hệ điều hành guest riêng.
Mô hình đơn giản:
Hardware → Hypervisor → VM → Guest OS → Application
Trong khi đó, container chia sẻ kernel của hệ điều hành host nhưng cô lập application và các dependency cần thiết.
Mô hình:
Hardware → OS → Container Runtime → Containers
Docker là một công nghệ container phổ biến, trong khi Kubernetes thường được sử dụng để điều phối container ở quy mô lớn.
VM và Container khác nhau như thế nào?
| Tiêu chí | Virtual Machine | Container |
|---|---|---|
| Hệ điều hành | Mỗi VM có Guest OS | Chia sẻ kernel host theo mô hình container |
| Mức tiêu thụ tài nguyên | Thường cao hơn | Thường nhẹ hơn |
| Khởi động | Thường lâu hơn | Thường rất nhanh |
| Cô lập | Mạnh ở cấp VM | Cô lập ở cấp process/container |
| Workload phù hợp | OS độc lập, legacy application, enterprise workload | Microservices, cloud-native, CI/CD |
| Mật độ workload | Thấp hơn container | Có thể cao |
| Portability | Tốt | Rất tốt đối với ứng dụng được container hóa phù hợp |
Trong thực tế, tôi không xem VM và container là hai công nghệ bắt buộc phải lựa chọn một trong hai.
Một kiến trúc rất phổ biến là:
Physical Server → Hypervisor → VM → Kubernetes → Containers
VM đảm nhiệm lớp phân chia tài nguyên và isolation ở mức infrastructure, trong khi container tối ưu việc triển khai application.
So sánh nhanh các dạng ảo hóa thường gặp
| Dạng ảo hóa | Tài nguyên được ảo hóa | Ứng dụng phổ biến |
|---|---|---|
| Server Virtualization | Máy chủ | Data Center, Private Cloud |
| Desktop Virtualization | Desktop | VDI, Remote Workspace |
| Storage Virtualization | Storage | SAN, SDS, Storage Cluster |
| Network Virtualization | Network | Cloud, SDN, Data Center |
| Application Virtualization | Ứng dụng | Enterprise Application |
| Container | OS/Application | Microservices, DevOps, Cloud-native |
Lợi ích của công nghệ ảo hóa đối với doanh nghiệp
Lợi ích lớn nhất của ảo hóa không đơn giản là “chạy được nhiều VM trên một server”.
Giá trị thực tế nằm ở khả năng tách workload khỏi sự phụ thuộc trực tiếp vào từng phần cứng vật lý cụ thể.
Điều này có thể giúp doanh nghiệp:
- tăng mức sử dụng tài nguyên server;
- giảm số lượng máy chủ vật lý;
- triển khai workload nhanh hơn;
- quản trị tập trung;
- snapshot và backup thuận tiện hơn;
- migration VM giữa các host;
- xây dựng High Availability;
- hỗ trợ Disaster Recovery;
- mở rộng hạ tầng linh hoạt hơn.
Với hệ thống được thiết kế đúng, khi một host gặp sự cố, workload có thể được khởi động hoặc chuyển sang host khác tùy kiến trúc HA được triển khai.
Những sai lầm thường gặp khi triển khai hệ thống ảo hóa
Qua góc nhìn triển khai hạ tầng, tôi cho rằng rủi ro lớn nhất không nằm ở bản thân công nghệ virtualization mà thường xuất hiện ở khâu sizing và thiết kế kiến trúc.
Chỉ tính CPU và RAM
Đây là lỗi rất phổ biến.
Một hệ thống virtualization cần được đánh giá đồng thời:
Compute + Memory + Storage + Network
Chỉ cần một thành phần không đáp ứng, hiệu năng toàn cụm có thể bị ảnh hưởng.
Overcommit tài nguyên quá mức
Việc cấp quá nhiều vCPU hoặc RAM cho VM không đồng nghĩa hệ thống nhanh hơn.
Trong một số trường hợp, cấp quá nhiều vCPU còn làm scheduler khó bố trí tài nguyên CPU và tăng thời gian chờ.
Không thiết kế HA ngay từ đầu
Nếu toàn bộ VM quan trọng nằm trên duy nhất một physical host, doanh nghiệp chỉ chuyển từ:
“Một server vật lý chạy một dịch vụ”
sang:
“Một server vật lý chạy rất nhiều dịch vụ.”
Khi host đó hỏng, phạm vi ảnh hưởng thậm chí lớn hơn.
Với workload quan trọng, cần cân nhắc cluster, redundant network, shared/distributed storage, backup và HA phù hợp.
Nhầm snapshot với backup
Đây là một trong những vấn đề tôi đặc biệt lưu ý.
Snapshot không nên được xem là phương án thay thế hoàn toàn cho backup.
Snapshot rất hữu ích trước khi update, patch hoặc thay đổi cấu hình. Tuy nhiên, chiến lược bảo vệ dữ liệu vẫn cần backup độc lập và, với dữ liệu quan trọng, nên cân nhắc bản sao nằm ngoài hạ tầng production.
Không tính tăng trưởng trong 3–5 năm
Hệ thống vừa đủ cho hiện tại có thể nhanh chóng hết tài nguyên khi số lượng VM, database hoặc người dùng tăng lên.
Khi sizing, cần tính tới:
- tăng trưởng VM;
- tăng RAM;
- tăng storage;
- tăng IOPS;
- network bandwidth;
- backup window;
- khả năng mở rộng cluster.
Nên chọn dạng ảo hóa nào?
Không có một loại ảo hóa phù hợp cho mọi doanh nghiệp.
Nếu mục tiêu là hợp nhất nhiều máy chủ vật lý, Server Virtualization thường là lựa chọn đầu tiên cần đánh giá.
Nếu cần cung cấp môi trường desktop tập trung, có thể xem xét VDI/Desktop Virtualization.
Nếu bài toán nằm ở quản lý dung lượng và hiệu năng lưu trữ, cần tập trung vào Storage Virtualization.
Nếu doanh nghiệp vận hành Data Center hoặc Private Cloud phức tạp, Network Virtualization có thể trở thành một thành phần quan trọng.
Nếu đội phát triển đang chuyển sang kiến trúc microservices, DevOps và cloud-native, Container kết hợp Kubernetes thường đáng xem xét.
Trong nhiều hệ thống doanh nghiệp, các công nghệ này không tồn tại độc lập mà được kết hợp thành một kiến trúc tổng thể.
Kinh nghiệm của tôi khi thiết kế hạ tầng ảo hóa
Nếu phải đưa ra một nguyên tắc kỹ thuật quan trọng nhất, tôi sẽ không bắt đầu bằng câu hỏi:
“Nên mua server cấu hình bao nhiêu?”
Tôi thường bắt đầu từ:
Workload → SLA → Performance → Availability → Capacity → Growth → Hardware
Trước khi lựa chọn server, cần biết hệ thống sẽ chạy gì.
Ví dụ:
- bao nhiêu VM;
- Windows hay Linux;
- Database nào;
- số lượng user;
- dung lượng database;
- IOPS hiện tại;
- CPU peak;
- RAM peak;
- lưu lượng network;
- mức tăng trưởng dữ liệu;
- RPO/RTO;
- yêu cầu HA;
- yêu cầu backup và Disaster Recovery.
Sau khi có các thông số này mới nên sizing CPU, RAM, SSD/NVMe, RAID, NIC và số lượng physical host.
Đây là khác biệt giữa mua một server cấu hình cao và thiết kế một nền tảng virtualization đúng nghĩa.
Câu hỏi thường gặp về các dạng ảo hóa
Ảo hóa có làm máy chủ chậm hơn không?
Virtualization tạo thêm một lớp quản lý tài nguyên, nhưng các hypervisor hiện đại được tối ưu rất tốt. Hiệu năng thực tế phụ thuộc mạnh vào workload, kiến trúc, mức overcommit, storage và network.
Với một hệ thống được sizing đúng, lợi ích về quản trị, HA, consolidation và khả năng mở rộng thường rất đáng kể.
Một server có thể tạo bao nhiêu máy ảo?
Không có một con số cố định.
Số lượng VM phụ thuộc vào CPU, RAM, storage, network và đặc biệt là workload của từng VM.
Một server có thể chạy hàng chục VM nhẹ nhưng có thể chỉ phù hợp với một số ít VM database nặng.
VMware có phải là ảo hóa không?
VMware là một trong những nhà cung cấp công nghệ và nền tảng virtualization. “Ảo hóa” là khái niệm công nghệ rộng hơn và có nhiều nền tảng khác như Hyper-V, KVM và Proxmox VE.
Container có phải máy ảo không?
Không hoàn toàn.
Container và VM đều cung cấp cơ chế cô lập workload nhưng sử dụng kiến trúc khác nhau. VM thường có Guest OS riêng, trong khi container thường chia sẻ kernel của host.
Ảo hóa có cần nhiều RAM không?
RAM thường là một trong những tài nguyên nhanh chóng trở thành giới hạn khi tăng số lượng VM.
Tuy nhiên, không thể sizing chỉ dựa vào RAM. CPU, storage IOPS/latency và network cũng cần được tính toán đồng thời.
Kết luận
Các dạng ảo hóa thường gặp gồm ảo hóa máy chủ, desktop, storage, network, application và container/OS-level virtualization. Trong đó, server virtualization vẫn là nền tảng rất phổ biến trong Data Center và hạ tầng CNTT doanh nghiệp.
Từ kinh nghiệm triển khai hệ thống, điều quan trọng không phải là tạo được bao nhiêu VM mà là mỗi workload có được cấp đúng tài nguyên, hệ thống có chịu lỗi tốt và dữ liệu có được bảo vệ đúng cách hay không.
Một kiến trúc ảo hóa tốt cần được thiết kế tổng thể từ compute, memory, storage, network, HA, backup đến Disaster Recovery, thay vì lựa chọn server dựa đơn thuần vào CPU và RAM.
Nếu doanh nghiệp đang cần tư vấn máy chủ, hạ tầng ảo hóa, thuê máy chủ, thuê chỗ đặt máy chủ, Data Center hoặc Cloud VPS, có thể liên hệ VDO qua Hotline 1900 0366 để được tư vấn cấu hình và phương án triển khai phù hợp với workload thực tế.
Từ khóa liên quan: ảo hóa là gì, công nghệ ảo hóa, server virtualization, desktop virtualization, storage virtualization, network virtualization, application virtualization, container, hypervisor, máy ảo, VMware, Hyper-V, KVM.
Bài viết liên quan
Kinh nghiệm mua ổ cứng và server cũ thanh lý an toàn, tiết kiệm
Thanh lý ổ cứng cũ SATA, SAS 500GB–6TB giá rẻ